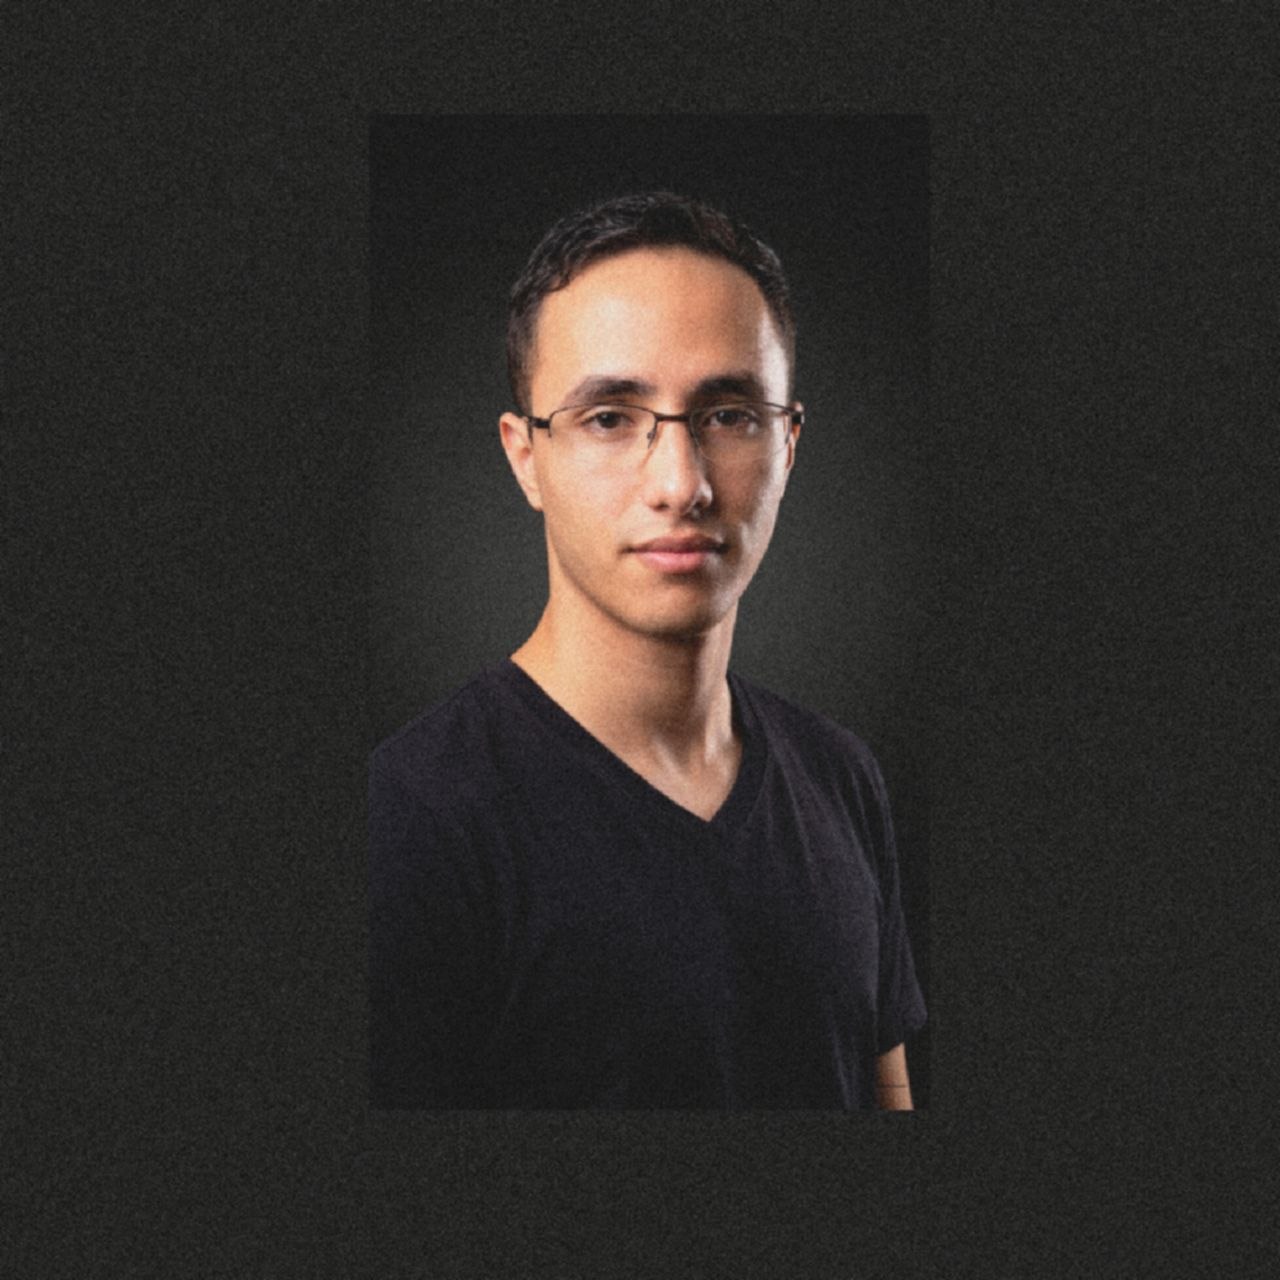
Christian Márquez
Security researcher. Reversing, exploit development, vulnerability research y malware analysis — documentado y reproducible desde el primer byte. Todo lo que publico en este sitio es evidencia de esa práctica, no promesas.
01. En qué soy fuerte
Además opero seguridad OT/PLC (Siemens S5/S7, AWL, MC7) y automatizo con Python y Bash: el resto es plataforma, no identidad.
02. Stack
También: Wazuh/Zabbix/Grafana (blue team), Ansible/Terraform y un pipeline de caza con IA local sobre hardware propio.
03. Experiencia
Vulnerability research, reversing, exploit development y threat intelligence, con publicación sistemática y reproducible.
Despliegues con Ansible/Terraform, entornos aislados y túneles para el análisis de plataformas.
Protocolos I2C/UART en proyectos médicos y educativos — la raíz de mi interés en el mundo embebido y OT.
Sistema empresarial modular bajo SCRUM.
04. Ahora
Investigo vulnerabilidades con foco en cadenas pre-auth y explotación de bajo nivel, mantengo el pipeline de caza SAINT GRAIL sobre IA local y documento malware y fraude cuando aparece. Sigo construyendo sobre una sola base: entender el software hasta el byte.
05. Contacto
Si tu equipo busca a alguien que entienda la amenaza desde el opcode hacia arriba — y que documente lo que encuentra — hablemos.